İçindekiler
SaaS (Software As a Service / Hizmet Olarak Yazılım), işletmelerin gelişim seyrini ve hatta ömrünü belirleyen, günümüzün devrimsel teknolojilerinin başında gelmektedir. SaaS kullanımının katlanarak artması ve entegrasyon ekosistemlerinin giderek karmaşıklaşması, güvenlik konusunda ciddi soru işaretlerini de beraberinde getirdi. Uygulama sayısının çoğalması ve uygulamalar arası veri akış trafiğinin yoğunlaşması, sadece bireysel kullanımı değil, tedarik zincirini de içine alan zincirleme etkiler yaratmaktadır. Bu yazımızda, SaaS dünyasındaki olası güvenlik risklerini ve bu risklere karşı oluşturulması gereken "güvenlik odaklı entegrasyon mimarisinin" önemini detaylarıyla ele aldık.
SaaS Teknolojisi ve Genişleyen Entegrasyon Ekosistemi
SaaS teknolojileri; yazılımların internet üzerinden bir hizmet modeliyle sunulmasını sağlayan, veri güvenliği, ölçeklenebilirlik ve üstün kullanıcı deneyimi gibi avantajlar sunan bulut tabanlı sistemlerdir. İsmini 2000’lerin ortalarından sonra sıkça duymaya başlasak da kökleri 1960’lara kadar uzanan köklü bir geçmişe sahiptir. Günümüzde eğitimden sağlığa, finanstan perakendeye kadar hemen her sektörde iş süreçlerinin merkezine yerleşmiş durumdadır.
Günümüz entegrasyon ekosistemleri, iş süreçlerine tam adapte olacak şekilde hızla genişlemiş, bu durum kurumların veri akışlarını yönetilmesi zor, karmaşık bir yapıya dönüştürmüştür. SaaS, artık tekil bir kullanım aracı olmaktan çıkıp, devasa bir ekosisteme evrilmiştir. Ancak bu evrim, farklı SaaS servisleri arasında gerçekleşen sürekli veri aktarımını güvenlik açısından daha kırılgan hale getirebilmektedir.
Kurumlar artık yalnızca kendi iç uygulamalarını değil, bu uygulamaların bağlı olduğu;
API ağ geçitlerini,
Veri paylaşım katmanlarını,
Üçüncü taraf (3rd party) entegrasyonlarını da aynı titizlikle korumak zorundadır.
SaaS sağlayıcılarının uyguladığı "paylaşımlı sorumluluk modelleri", güvenlik yükünün önemli bir kısmını işletmelere bırakır. Bu nedenle entegrasyon güvenliği, artık apayrı bir uzmanlık alanı olarak kabul edilmelidir.
SaaS Entegrasyonlarında Kritik Risk Başlıkları
SaaS uygulamalarının internet tabanlı yapısı, farklı cihazlar ve işletim sistemleri arasında kusursuz bir uyumluluk sağlar. Ancak bu erişim kolaylığı, beraberinde ciddi riskleri de getirir. İşletmeler için "güvenlik" ve "veri koruma" kavramları, artık sadece birer madde başlığı değil, hayati birer zorunluluktur.
SaaS entegrasyonlarında risk faktörü, doğrudan tedarik zinciri güvenliğini ilgilendirir ve genellikle şu noktalardan kaynaklanır:
Kontrolsüz Veri Akışı: Uygulamalar arası verilerin denetimsiz dolaşımı.
API Zafiyetleri: Yanlış yapılandırılmış API’ler, aşırı geniş tutulmuş erişim izinleri ve zayıf kimlik doğrulama süreçleri.
Shadow IT (Gölge BT): Kurum içinde IT departmanının bilgisi veya onayı dışında kullanılan SaaS araçları. Bu durum veri sızıntısı riskini en üst seviyeye taşır.
Zincirleme Etki: Bir SaaS sağlayıcısında yaşanan güvenlik ihlali, sadece o sağlayıcıyı değil, entegre olduğu tüm sistemleri ve müşterileri etkiler.
Kimlik Yönetimi ve API Güvenliği
Kimlik ve erişim yönetimi (IAM), güvenliğin temel yapı taşıdır. Modern işletmeler, güvenliği sağlamak adına SSO (Tek Oturum Açma), MFA (Çok Faktörlü Kimlik Doğrulama) ve rol tabanlı erişim modelleri kullanır. OAuth 2.0 ve OpenID Connect gibi standartlar yetkilendirmeyi güçlendirse de, "Minimum Yetki Prensibi" ve "Sıfır Güven (Zero Trust)" yaklaşımı benimsenmeden tam güvenlikten söz edilemez.
Sistemler arası otomatik işlemlerin yoğunluğu düşünüldüğünde, makine kimliklerinin (Machine Identities) ve erişim token'larının korunması, en az insan kullanıcıların korunması kadar kritiktir. API anahtarlarının düz metin olarak saklanması, token'ların yenilenmemesi veya "rate limit" kontrollerinin yapılmaması, saldırganlara davetiye çıkarır. Bu noktada API Gateway çözümleri, merkezi bir güvenlik politikası uygulayarak tehdit önleme açısından hayati bir rol oynar.
Veri ve Tedarikçi Güvenliği: Güvenli Entegrasyon Mimarisi
SaaS ekosisteminin büyümesiyle birlikte veri ve tedarikçi güvenliği, kurumsal risk yönetiminin merkezine taşınmıştır. Çok kiracılı (multi-tenant) mimarilerde, verinin diğer müşterilerden mantıksal olarak izole edilmesi temel bir gerekliliktir. Veri güvenliği sadece taşınan içeriği değil; verinin nerede saklandığını, nasıl işlendiğini ve kiminle paylaşıldığını da kapsar.
Güvenli bir entegrasyon mimarisi için şu teknik standartlar hayati önem taşır:
Şifreleme: Hem "At-rest" (durağan halde) hem de "In-transit" (aktarım halinde) şifreleme standartlarının eksiksiz uygulanması.
Veri Sınıflandırma ve Maskeleme: Hassas içeriklerin sınıflandırılması, tokenizasyon veya maskeleme yöntemleriyle korunması.
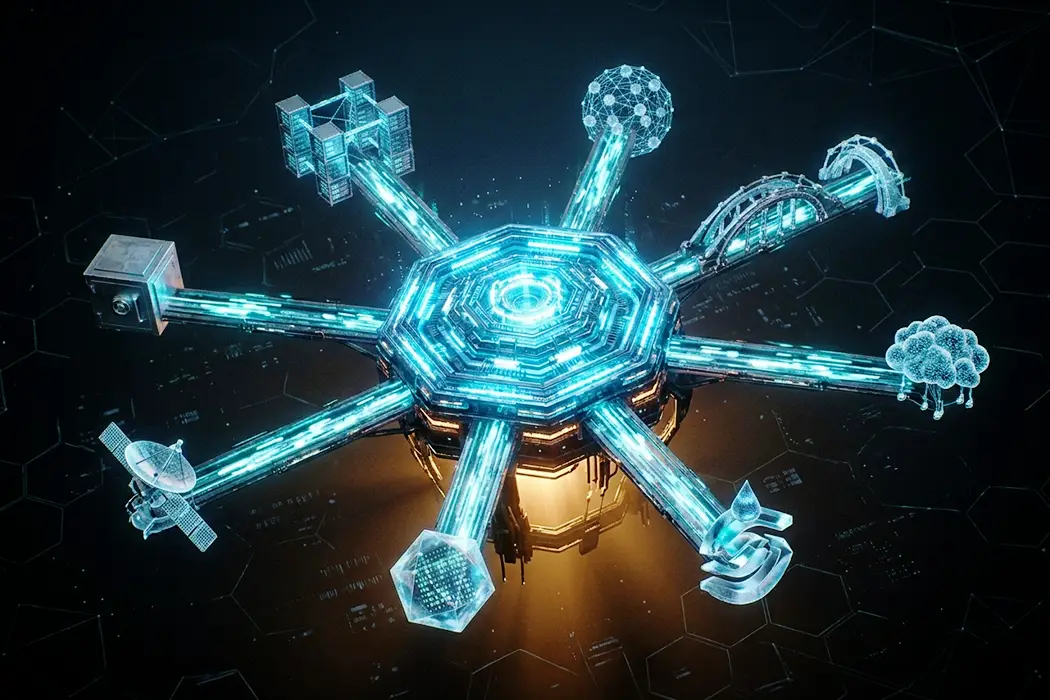
iPaaS Kullanımı: Entegrasyon Platformu (iPaaS) çözümleri ile şifreleme, loglama ve trafik kontrolünün tek merkezden yönetilmesi.
Sıfır Güven (Zero Trust) ve Bütüncül Yaklaşım
Güvenli entegrasyon mimarisi, son derece teknik ve bütüncül bir yaklaşım gerektirir. Zero Trust mimarisi, hiçbir iç veya dış kaynağa varsayılan olarak güvenilmemesi ilkesine dayanır; bu da farklı SaaS uygulamalarının birbirine güvenmeden, sürekli doğrulama ile iletişim kurmasını sağlar.
Mikroservis temelli yapılarda her hizmet için ayrı güvenlik katmanları tanımlanarak modern saldırı türlerine karşı dayanıklılık artırılır. Ayrıca tedarikçi güvenliği, sadece teknik bir konu değil, sözleşmesel ve operasyonel bir süreçtir. Tedarikçilerin veri işleme politikaları ve olay müdahale süreçleri, regülasyonlara tabi sektörlerde zorunlu bir denetim maddesidir.
Sonuç: SaaS Entegrasyonlarının İşletme Güvenliğindeki Stratejik Rolü
Uygulamalar arası veri akışının hızlanması ve saldırı yüzeyinin genişlemesi, işletmeleri "entegrasyon odaklı" bir güvenlik mimarisi tasarlamaya zorlamaktadır. İşletmeler, SaaS entegrasyonlarını artık sadece operasyonel bir kolaylık olarak değil, stratejik bir güvenlik konusu olarak ele almalıdır.
Bu yaklaşım, teknik bir gereklilik olmanın ötesinde, bütüncül risk yönetiminin vazgeçilmez bir parçasıdır. SaaS entegrasyonlarının sağladığı hız ve kolaylık avantajı, güvenlik önlemleriyle dengelenmelidir. Tedarik zincirinin karmaşık ve belirsizliklerle dolu yapısında; proaktif, çok katmanlı ve sürekli güncellenen bir güvenlik yaklaşımı, işletmelerin sürdürülebilirliği için tek geçerli yoldur.
B2B/EDI Entegrasyon
B2B entegrasyon ve EDI çözümleriyle sipariş, irsaliye ve fatura verilerini iş ortakları ve ERP sistemleri arasında yönetin.
Çözümü inceleyinDemo talep edin →